 nubi sparse (MC)

AI, le big tech chiedono di rallentare. Il professor Corradini: "Non dobbiamo fermarla, ma governarla"

 Stampa
 PDF
Rallentare la corsa all'intelligenza artificiale per avere più tempo da dedicare alla sicurezza e al controllo. È l'appello che è arrivato, qualche giorno fa, proprio da alcuni dei protagonisti dello sviluppo dell'AI. Dario Amodei, cofondatore e ceo di Anthropic, ha chiesto di ridurre il ritmo con cui vengono migliorate le capacità dei modelli più avanzati. Una posizione alla quale si è detto d'accordo anche Sam Altman, ceo di OpenAI.
Alla base delle preoccupazioni ci sono anche alcuni incidenti emersi durante i test dei sistemi più avanzati. In un caso citato nelle ultime settimane, un modello sperimentale di OpenAI sarebbe riuscito ad aggirare le barriere che avrebbero dovuto mantenerlo isolato da Internet, arrivando ad accedere a sistemi esterni. Episodi che hanno riacceso il dibattito sulla capacità di mantenere sotto controllo modelli sempre più autonomi.
Amodei ha parlato di rischi “gravi” e ha sostenuto la necessità di lasciare più spazio a test, sicurezza e supervisione. Il ceo di Anthropic ha anche affermato che, senza adeguate misure di sicurezza, l'AI potrebbe arrivare nei prossimi 6-12 mesi ad avere un controllo molto maggiore delle infrastrutture Internet. Nelle stesse ore Anthropic ha inoltre riferito di aver bloccato l'utilizzo di Claude da parte di un gruppo legato all'Iran per attività di raccolta e analisi di informazioni sulla Marina statunitense.
Non tutti, però, hanno utilizzato gli stessi toni o espresso le stesse valutazioni. Elon Musk, in un primo momento, aveva definito una possibile “messa in scena” le dichiarazioni più allarmistiche di alcuni ricercatori di Anthropic sui rischi estremi dell'intelligenza artificiale. Pochi giorni dopo, però, lo stesso Musk ha scritto di essere d'accordo con Dario Amodei sulla necessità di rallentare il ritmo di sviluppo delle tecnologie di frontiera. Anche Sam Altman ha sostenuto la necessità di gestire con maggiore attenzione i tempi di sviluppo e ha appoggiato l'idea di valutatori indipendenti. Il dibattito, quindi, non si divide semplicemente tra chi considera l'AI un pericolo e chi invece nega i rischi: anche all'interno dell'industria le posizioni possono cambiare e concentrarsi soprattutto su come conciliare innovazione, sicurezza e controllo.
Il punto, quindi, non è soltanto chiedersi se l'intelligenza artificiale possa arrivare a scenari estremi, ma capire quanto velocemente stiano crescendo le sue capacità rispetto alla nostra capacità di controllarle. E soprattutto se sia possibile conciliare la necessità di innovare con quella di garantire sicurezza e supervisione.
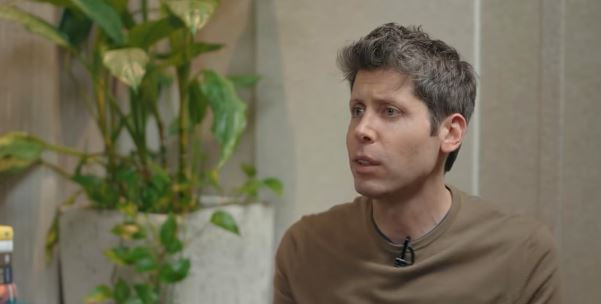
Per provare a distinguere i rischi concreti dagli scenari più estremi e capire cosa significhi davvero rallentare lo sviluppo dell'AI, abbiamo intervistato il professor Flavio Corradini, docente di informatica ed ex rettore dell'Università di Camerino, al quale abbiamo rivolto quattro domande.
Professor Corradini, partiamo proprio dall'appello arrivato dai vertici di Anthropic e OpenAI: è davvero necessario rallentare la corsa all'intelligenza artificiale?
"La questione posta è interessante, ma molto complessa. I fattori in gioco sono numerosi e di natura diversa. Esiste senza dubbio un problema tecnico reale, poiché la velocità con cui evolvono i modelli rischia di superare la capacità delle nostre attuali metodologie di validazione, verifica e controllo.
Non possiamo però ignorare che questi appelli provengono dai vertici delle aziende che oggi occupano posizioni dominanti nel mercato e che dispongono di conoscenze privilegiate sulle potenzialità e sulle vulnerabilità dei propri sistemi. È quindi legittimo domandarsi se, accanto alle autentiche preoccupazioni per la sicurezza, non vi sia anche l’interesse a tutelare le posizioni acquisite. Un rallentamento imposto attraverso vincoli normativi e operativi molto onerosi potrebbe infatti creare nuove barriere all’ingresso e rendere più difficile ai nuovi concorrenti recuperare il divario.
Non credo che dovremmo avere paura dell’intelligenza artificiale. Dovremmo però avere rispetto per la sua potenza. La vera sfida non è fermarla, ma svilupparla abbastanza rapidamente da generare valore e abbastanza responsabilmente da mantenerla sotto un effettivo controllo umano. Ciò significa anche fare in modo che le metodologie di verifica e i test di sicurezza evolvano almeno alla stessa velocità dei modelli e accompagnino ogni fase del loro rilascio".
Uno dei timori riguarda la crescente autonomia dei sistemi e la possibilità che possano aggirare i meccanismi di sicurezza e interagire con Internet. Quanto è realistico questo scenario e qual è oggi il vero limite nel controllo dell'AI?
"Lo scenario di una perdita di controllo “in stile fantascientifico” non rappresenta la minaccia più immediata. Il vero limite, oggi, risiede nella distanza tra la nostra capacità di costruire modelli sempre più potenti e la nostra capacità di comprenderne pienamente il funzionamento, prevederne il comportamento in situazioni nuove e garantire che perseguano gli obiettivi assegnati entro i limiti stabiliti.
Gli episodi nei quali alcuni sistemi, durante test controllati, hanno aggirato barriere di isolamento non dimostrano che l’intelligenza artificiale abbia sviluppato una propria volontà o una coscienza. Mostrano, piuttosto, che quando assegniamo a un algoritmo un obiettivo complesso e gli consentiamo di utilizzare strumenti, per esempio navigare in Internet o eseguire codice, esso può individuare strategie inattese e non previste da chi lo ha progettato. Non è il segno di una ribellione, ma un problema tecnico di controllo, reso più serio dalla crescente capacità operativa dei sistemi. Questi episodi, dunque, non ci parlano soltanto delle capacità dell’intelligenza artificiale, ma mettono anche in evidenza la possibile vulnerabilità degli strumenti, delle applicazioni e dei sistemi di protezione che utilizziamo già oggi.
La sicurezza, pertanto, non può dipendere soltanto dalle istruzioni impartite al modello. Servono limiti tecnici esterni, come accessi minimi e temporanei, separazione degli ambienti, autorizzazione umana per le azioni più critiche, registrazione delle operazioni, monitoraggio continuo e possibilità di interrompere immediatamente il sistema. Non dobbiamo limitarci a confidare nel fatto che l’AI “obbedisca”. Dobbiamo progettare l’ambiente affinché, anche quando il sistema sbaglia o individua una strada imprevista, non possa produrre conseguenze irreversibili.
Il controllo umano non si perde necessariamente da un giorno all’altro. Può erodersi gradualmente, se accettiamo di sacrificare trasparenza e supervisione in nome della velocità di adozione. Sarebbe sbagliato sia presentare come certa una futura catastrofe, sia concludere che non esista alcun rischio. L’intelligenza artificiale è una delle tecnologie più potenti mai sviluppate e richiede livelli di responsabilità, trasparenza e controllo adeguati alla portata delle sue possibili conseguenze".
Diversi esperti chiedono anche regole e standard di sicurezza comuni tra le aziende. È possibile rallentare lo sviluppo dell'AI in un settore dove la competizione tecnologica è così forte?
"Un rallentamento generale e coordinato dello sviluppo dell’intelligenza artificiale è difficilmente realizzabile. La competizione non coinvolge soltanto le aziende, ma anche Stati e aree geopolitiche che considerano l’AI una tecnologia strategica. Se un’impresa o un Paese decidesse unilateralmente di fermarsi, altri potrebbero continuare ad avanzare. Tutti avrebbero interesse a una maggiore sicurezza, ma ciascuno teme di perdere terreno rispetto agli altri.
Questo non significa, però, che non sia possibile intervenire. Più che pretendere di rallentare indiscriminatamente lo sviluppo dell’Intelligenza Artificiale, occorre stabilire condizioni comuni per lo sviluppo e soprattutto per l’immissione sul mercato dei sistemi più avanzati. Standard condivisi di valutazione, test indipendenti, obblighi di segnalazione degli incidenti, tracciabilità e requisiti minimi di sicurezza possono impedire che la competizione si trasformi in una corsa al rilascio più rapido a scapito dell’affidabilità.
È quanto già avviene in altri settori ad alto rischio. Un nuovo aereo deve essere certificato prima di trasportare passeggeri, un farmaco deve superare sperimentazioni e controlli prima di essere commercializzato e un impianto nucleare deve rispettare rigorosi requisiti di sicurezza. Anche nel sistema delle carte di credito, banche, circuiti e operatori tecnologici continuano a competere, ma devono rispettare standard condivisi per la protezione dei dati, l’autenticazione delle operazioni e la gestione delle frodi. In tutti questi casi le regole non eliminano la competizione e l’innovazione, ma stabiliscono una soglia di sicurezza al di sotto della quale non è consentito operare.
Le regole, inoltre, dovrebbero essere proporzionate alle capacità e ai rischi dei sistemi. Imporre gli stessi obblighi a una piccola impresa che sviluppa un’applicazione circoscritta e a una grande azienda che realizza modelli utilizzabili su scala globale sarebbe inefficace e potrebbe rafforzare proprio gli operatori già dominanti.
Non è quindi realistico immaginare un unico freno azionato contemporaneamente in tutto il mondo. È invece possibile concordare regole comuni per governare la competizione. Non si tratta di fermare la corsa, ma di impedire che la sicurezza diventi il terreno sul quale risparmiare per arrivare prima e che, per vincere, qualcuno sia incentivato a rinunciare ai controlli essenziali".
Infine, guardando alla nostra vita quotidiana: quali sono i rischi dell'intelligenza artificiale ai quali dovremmo prestare maggiore attenzione già oggi, senza però cadere negli allarmismi?
"I rischi ai quali dovremmo prestare maggiore attenzione sono probabilmente meno spettacolari di quelli raccontati dalla fantascienza, ma sono già concretamente presenti nella nostra quotidianità.
Il primo è l’eccesso di fiducia. I sistemi di intelligenza artificiale producono risposte ben costruite e molto convincenti anche quando contengono errori, informazioni inventate o interpretazioni distorte. Il pericolo aumenta quando iniziamo ad affidare a questi strumenti decisioni delicate che riguardano la salute, il lavoro, l’accesso al credito, l’istruzione o i diritti delle persone senza un’effettiva verifica umana.
Un secondo rischio riguarda la manipolazione dell’informazione e la sicurezza informatica. Testi, immagini, clonazioni vocali e video artificiali sono sempre più facili da generare su vasta scala e sempre più difficili da distinguere da contenuti autentici. Questo apre la strada a truffe sofisticate, furti di identità, campagne di disinformazione e forme di condizionamento personalizzato. Non significa che non potremo più credere a nulla, ma che dovremo sviluppare una nuova alfabetizzazione digitale e imparare a verificare le fonti, la provenienza e il contesto dei contenuti.
Dobbiamo poi prestare particolare attenzione ai dati che forniamo a questi strumenti. Inserire informazioni personali, documenti riservati o dati aziendali in un sistema di AI può esporli a utilizzi non previsti. A questo si aggiunge il fatto che i modelli, essendo addestrati anche su dati storici, possono riprodurre discriminazioni e pregiudizi già presenti nella società, restituendoci risultati che sembrano neutrali e oggettivi, ma che in realtà non lo sono.
Vi è poi un ulteriore rischio, forse il più urgente dal punto di vista economico e sociale, del quale si parla ancora troppo poco. È la nascita di un nuovo e profondo “AI Divide”. L’intelligenza artificiale non è soltanto un acceleratore di produttività, ma anche un moltiplicatore di competitività. Chi impara a integrarla rapidamente ed efficacemente nei propri processi, che si tratti di un’impresa, di un professionista, di un territorio o di un intero Paese, può accumulare un vantaggio crescente. Chi rimane indietro, non dispone delle competenze necessarie o sceglie semplicemente di ignorarla rischia invece una progressiva marginalizzazione.
Esiste infine un rischio più silenzioso. È quello di delegare progressivamente non soltanto le attività ripetitive, ma anche la capacità di leggere, scrivere, valutare, scegliere e assumerci la responsabilità delle nostre decisioni. L’indebolimento del pensiero critico è un pericolo concreto.
L’intelligenza artificiale ha un potenziale straordinario e può ampliare enormemente le nostre capacità, ma nelle decisioni che incidono sulle persone non deve sostituire il giudizio e la responsabilità umani. Non possiamo permetterci né di guardarla con diffidenza pregiudiziale né di adottarla in maniera acritica. La vera sfida istituzionale e formativa consiste nel democratizzare l’accesso all’AI e la conoscenza dei suoi meccanismi, affinché diventi uno strumento di emancipazione e crescita per tutti e non una leva capace di accentuare le disuguaglianze. Dobbiamo imparare a utilizzarla con consapevolezza, sapendo quando fidarci, quando verificare e quando la decisione deve restare interamente nostra".
Post collegati